Як технологічні гіганти зробили себе майже недоторканними в Європі
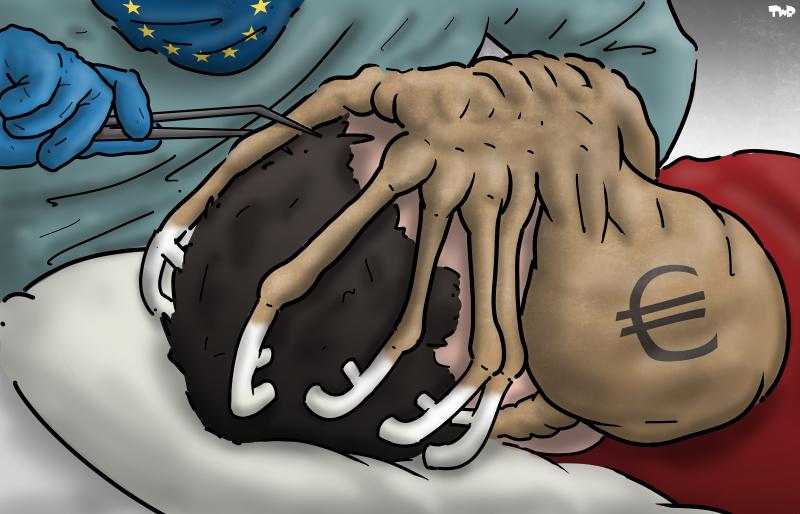
Технологічні гіганти отримують колосальні прибутки, формують суспільні дискусії та поширюють дезінформацію. До того ж, здається, вони стоять над законом. Частково тому, що самі допомагали його писати.
Автор – Джан-Паоло Аккардо. Переклад англійською – Гаррі Боуден.



Чи можна ще притягнути технологічних гігантів до відповідальності – етичної, цивільної та кримінальної? Події цього літа в Ірландії гостро порушили це питання. 16 серпня на автомагістралі M9 загинули п’ятеро підлітків. Вони їхали викраденим автомобілем проти руху й знімали себе на відео. Таку поведінку пов’язують із вірусним трендом у TikTok, коли молодь навмисно їде автомагістралями проти руху й записує це на відео. Усе заради вподобань у соцмережах, які підвищують їхню самооцінку.
Трагедія знову спричинила дискусію про такі відео та роль платформ, на яких їх поширюють. Комітет із питань медіа ірландського парламенту, Ерахтасу, запросив представників платформ надати пояснення. TikTok спочатку відхилив два запрошення, а потім змінив рішення. 23 вересня його представники прийшли на засідання разом із представниками Meta та Google. X не з’явилася. TikTok погодився взяти участь лише після потужного суспільного тиску.
Це сталося не вперше. У січні 2026 року соцмережа Ілона Маска X вже відмовилася надати цьому самому комітету пояснення щодо свого інструмента штучного інтелекту Grok. Його звинувачували в тому, що він дає змогу створювати сексуалізовані зображення реальних людей. Під час президентських виборів в Ірландії у жовтні 2025 року соцмережі видалили лише 13 із 85 матеріалів, які ірландський підрозділ Європейської обсерваторії цифрових медіа позначив як дезінформацію.
Цей епізод виявляє брак демократичного контролю, від якого потерпає вся Європа. Обрані представники можуть запрошувати технологічних гігантів, ставити їм запитання й вимагати пояснень. Однак рідко можуть змусити їх прийти, а тим більше – дати змістовні відповіді.
Запросити не означає змусити
Найпоказовіша історія досі триває. Із 2021 року Amazon неодноразово відмовлялася з’явитися на засідання комітету Європарламенту з питань зайнятості та соціальних справ, який хотів розпитати компанію про умови праці на її складах. У лютому 2024 року парламент анулював перепустки 14 лобістів Amazon. Це сталося вперше після аналогічного випадку з Monsanto у 2017 році.
Попри заборону, наступного року представники компанії із Сіетла провели щонайменше 66 зустрічей із євродепутатами, за даними Transparency International. А в першій половині 2025 року Amazon зустрічалася з високопосадовцями Єврокомісії частіше за будь-яку іншу велику технологічну компанію – 43 рази. Водночас у червні 2025 року вона не відправила своїх керівників на слухання, від участі в яких залежало скасування заборони.
Дати свідчення не означає співпрацювати
У лютому 2025 року Google, TikTok, Meta та X з’явилися перед комітетом із питань науки й технологій Палати громад британського парламенту. Там вони відмовилися надати чітку інформацію з низки питань, зокрема щодо заробітку на неправдивому й шкідливому контенті, методів роботи рекламодавців, принципів роботи рекомендаційних алгоритмів і модерації контенту. Присутні політики залишилися розчарованими. Слухання без належних відповідей – витонченіша форма перешкоджання контролю, ніж пряма відмова говорити. І покарати за неї складніше.
Випадок у Польщі показує, до якого абсурду може призвести ця прогалина. У Facebook фальшиві відео, створені за допомогою ШІ, показують президента Кароля Навроцького, який нібито рекламує шахрайські інвестиційні схеми. У вересні комітет польського парламенту викликав Meta, щоб отримати пояснення щодо цих зловживань. Компанія не прийшла, і польське законодавство дозволяло їй це зробити. Проте саме Навроцький у січні наклав вето на закон про впровадження європейського Акта про цифрові послуги (DSA). Він стверджував, що той запроваджує «адміністративну цензуру». Нову редакцію підписали лише у вересні.
Не маючи змоги примусово викликати компанію, Польща шукає інші засоби тиску. Рафал Бжоска, засновник логістичної та кур’єрської компанії InPost, який і сам став жертвою фальшивої реклами, пропонує зобов’язати будь-яку платформу, що заробляє на шахрайстві, сплачувати 150% отриманого від нього доходу. Його петицію підписали майже 190 тисяч людей.
Наприкінці серпня Варшава звернулася до Єврокомісії з проханням оштрафувати Meta на 250 мільйонів євро. Розслідування польської національної команди з кібербезпеки встановило, що Meta не видалила 106 зі 122 рекламних оголошень, позначених як шахрайські.
Франція та Італія: дві країни із суворішими правилами
Можливості національних парламентів змусити технологічні компанії з’явитися на засідання та співпрацювати суттєво різняться. В Ірландії та Польщі повторні відмови прийти не призвели до жодних формальних санкцій. На протилежному кінці цієї шкали – Франція.
Її парламентські слідчі комісії мають реальні повноваження примусу. Свідки за законом зобов’язані з’явитися, скласти присягу й відповідати на поставлені запитання. Відмова є кримінальним правопорушенням. Однак присяга не заважає давати ухильні відповіді чи приховувати документи. До того ж керівники можуть затягувати процес і залучати юристів. У результаті зала слухань може перетворитися на театр, де розігрують фарс замість реального звітування.
Подібна ситуація й в Італії. Великі платформи регулярно з’являються перед звичайними парламентськими комітетами, які не мають судових повноважень примусу. Натомість парламентські слідчі комісії діють «із тими самими повноваженнями й тими самими обмеженнями, що й судова влада» – це закріплено у статті 82 Конституції. Різниця не лише теоретична. Цього року італійський Сенат створив слідчу комісію з питань навмисного й масового поширення неправдивої інформації онлайн та його впливу на право на інформацію й формування громадської думки.
Правовий лабіринт
Тож невипадково більшість американських технологічних гігантів розмістили свої штаб-квартири в ЄС саме в Ірландії. Загальний регламент ЄС про захист даних (GDPR) запровадив механізм «єдиного вікна», за яким нагляд за компанією здійснює країна, де розташована її штаб-квартира в Євросоюзі. Оскільки європейські штаб-квартири Meta, Google, TikTok та інших компаній розташовані в Ірландії, вона фактично стала регулятором для всього континенту. Це значною мірою позбавило інші національні органи можливості впливати на питання, які охоплює GDPR.
За даними, які зібрало The Journal, від часу набуття чинності GDPR у 2018 році ірландська Комісія із захисту даних стала провідним органом у розгляді 89% із 2459 отриманих нею транскордонних скарг. Коли французький орган із захисту даних CNIL оштрафував Meta на 60 мільйонів євро за використання файлів cookie, компанія послалася на механізм «єдиного вікна» GDPR, щоб оскаржити юрисдикцію Франції. Апеляція не мала успіху. Однак цей аргумент показав, як компанії можуть винахідливо використовувати саму будову європейського регулювання, щоб звузити повноваження будь-якого національного регулятора.
Ситуація може змінитися, коли правоохоронці отримують фізичний доступ до керівників технологічних компаній. Засновник месенджера Telegram Павло Дуров роками відмовлявся співпрацювати з французькими судами. У серпні 2024 року його затримали в паризькому аеропорту Ле-Бурже. Серед висунутих обвинувачень прямо згадувалася відмова співпрацювати з правоохоронцями. Уже наступного місяця Telegram змінив свою багаторічну політику й оголосив, що почне передавати дані користувачів органам влади за наявності належного судового рішення. Висновок був очевидний. Держава може змусити виконувати вимоги, але лише тоді, коли здатна фізично дістатися до відповідальної особи.
Цифрові докази
Більшість запитів на отримання цифрових доказів не мають такого результату. У циркулярі Міністерства юстиції Франції, опублікованому у квітні 2026 року, визнано, що отримати дані від іноземних постачальників цифрових послуг і далі складно. Прокурорам рекомендували звертатися через Євроюст, Європол і магістратів зі зв’язків із закордонними судовими органами, якщо прямі запити не дають результату.
Австрійський досвід взаємодії з Європейським центром оскарження (Appeals Centre Europe, ACE) свідчить про ту саму тенденцію на рівні регулювання. Розташований у Дубліні ACE – орган із врегулювання спорів у ЄС, створений відповідно до DSA. Він почав роботу в листопаді 2024 року й допомагає людям оскаржувати рішення платформ про видалення контенту. Центр досяг певних, хоча й обмежених, успіхів у співпраці з Meta. Натомість із YouTube майже нічого не вдалося: розв’язано лише 29 із 343 спорів, прийнятих до розгляду, що стосуються цієї відеоплатформи.
Головний важіль впливу ACE – фінансовий. Платформи мають сплачувати збір за розгляд кожного спору, нині – близько 300 євро. Співробітник ACE описав цю тактику виданню Der Standard як «ефект комара». Окремо кожна сума мізерна, разом вони дратують, але вирішального впливу не мають. До того ж рішення центру не є юридично обов’язковими.
По всьому ЄС повторюється та сама ситуація: платформи співпрацюють лише тоді, коли їм це вигідно або коли ціна відмови стає надто високою.
Натомість Європейська комісія має дієві засоби впливу. 5 грудня 2025 року вона оштрафувала X на 120 мільйонів євро, зокрема за перешкоджання доступу дослідників до її даних. Подібні претензії Комісія висунула TikTok і Meta.
DSA дає Єврокомісії змогу вимагати дані, документи та доступ до систем. Однак він не дозволяє парламенту примусово викликати топменеджера. Ще у 2018 році Європарламент висловлював жаль, що Facebook відмовляється надсилати на його слухання представників належного рівня. Відтоді в цьому питанні нічого не змінилося.
Писати правила, а не лише виконувати їх
Тривалий брак дієвого регулювання має ще одне пояснення. Компанії, яких воно має стосуватися, впливають на його розроблення. Витрати сектору на лобіювання на європейському рівні зросли зі 113 мільйонів євро у 2023 році до 151 мільйона у 2025-му. Десять найбільших компаній сектору витрачають утричі більше, ніж десять найбільших компаній фармацевтичної, фінансової та автомобільної галузей разом.
За даними Corporate Europe Observatory, SOMO та LobbyControl, кожен п’ятий учасник семінарів Єврокомісії щодо Акта про цифрові ринки був пов’язаний із компаніями, діяльність яких регулює DSA.
Коли прямого лобіювання недостатньо, індустрія фінансує посередників – прихильних до неї науковців, галузеві асоціації та аналітичні центри. Через них вона змінює уявлення про регулювання, не залишаючи видимих слідів. Найнаочніший приклад – «цифровий омнібус», пакет змін до цифрового законодавства, який Єврокомісія представила 19 листопада 2025 року. Corporate Europe Observatory та LobbyControl порівняли його статтю за статтею з позиціями лобістських груп. Пропозиції Комісії напрочуд близько збігалися з побажаннями технологічних гігантів.
Серед них – пропозиція DigitalEurope перекласифікувати псевдонімізовані дані як неперсональні. Це вивело б їх з-під захисту GDPR і дозволило використовувати для навчання систем ШІ. Ще один приклад – обмеження права на доступ до власних даних у випадках «зловживання». Таку норму Google запропонувала в документі, адресованому уряду Німеччини. За даними організації із захисту даних Noyb, 90% запитів на доступ вже залишаються невиконаними.
Європейська комісія зі свого боку вважає спрощення необхідним. У своїй доповіді про конкурентоспроможність сам Маріо Драґі назвав GDPR і Регламент про штучний інтелект перешкодами для європейських інновацій. Такий підхід підтримують не лише в індустрії. 16 червня 2026 року Європарламент схвалив частину пакета «омнібус», присвячену ШІ, 423 голосами проти 57. Голосуванню передувала доповідь, подана консервативною Європейською народною партією та ліберальною групою Renew.
Текст забороняє застосунки, які за допомогою ШІ створюють діпфейки з оголеними людьми. Водночас він відкладає запровадження будь-яких обов’язкових вимог до систем «високого ризику» до кінця 2027 року. Саме такого відтермінування домагалася Meta. Частину пакета, що стосується даних, досі обговорюють.
Проблемна нерівність повноважень
По всьому ЄС повторюється та сама ситуація. Платформи співпрацюють лише тоді, коли їм це вигідно або коли ціна відмови стає надто високою. Випадок із Telegram нагадує, що можливість застосувати юрисдикцію до фізично присутньої людини досі має значення. Штраф для X показує, на що здатна Єврокомісія. А досвід Польщі свідчить, що гроші – дієвіший важіль, ніж репутація. Щоб отримати результат у цій сфері, доводиться діяти жорстко.
Попри це, Європарламент досі не може змусити керівників Meta пояснити згадану вище вимогу відкласти запровадження обов’язків щодо систем високого ризику. Європейське право поки не усунуло цю нерівність повноважень.
Цю статтю створено в межах європейського проєкту журналістської співпраці PULSE. До роботи над нею долучилися Ноел Бейкер (The Journal Investigates, Ірландія), Ганна Краузе (Der Standard, Австрія), Юсте Анцявічюте (Delfi, Литва), Рафал Гурський (Gazeta Wyborcza, Польща), Сільвія Мартеллі (Il Sole 24 Ore, Італія) та Дьордь Фолк (EUrologus, Брюссель).
Маєте запитання, коментар або пропозицію? Поділіться ними через форму для читачів PULSE – ми читаємо кожне повідомлення й відповідаємо на нього. Долучайтеся до європейської дискусії. Ваш досвід та ідеї можуть надихнути нас на наступні матеріали. Приєднуйтеся до спільноти читачів PULSE, заповнивши коротку форму.